Destinatari
Supermercati indipendenti, catene e organizzazioni della Grande Distribuzione Organizzata.
CYBERSECURITY RETAIL PER SUPERMERCATI, GDO E PUNTI VENDITA
Assessment per supermercati e GDO su reti, POS, impianti frigoriferi connessi, accessi remoti, IoT, backup e sistemi IT/OT.
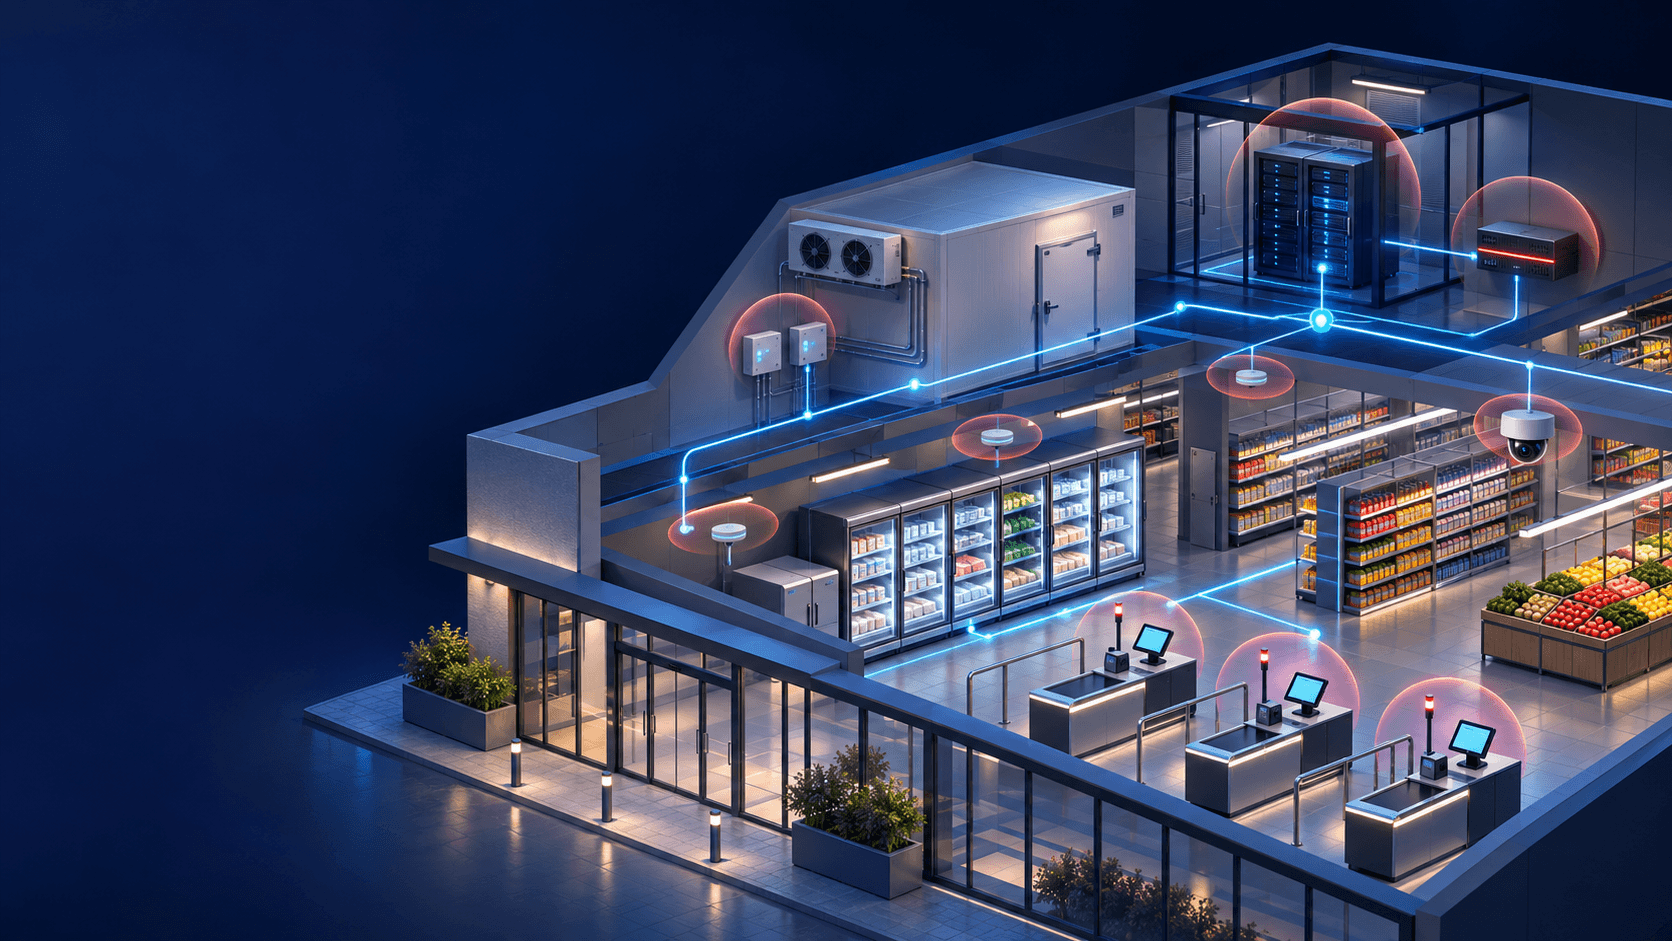
IN SINTESI
È una valutazione tecnica delle esposizioni informatiche e operative di un punto vendita o di una rete di punti vendita. Il perimetro e le modalità vengono concordati prima dell’attività; il servizio non costituisce una certificazione né una garanzia di assenza del rischio.
Supermercati indipendenti, catene e organizzazioni della Grande Distribuzione Organizzata.
Infrastrutture IT, sistemi OT e dispositivi connessi definiti insieme al cliente.
Prevalentemente non invasive sugli ambienti operativi; i test attivi richiedono autorizzazione.
Report tecnico e direzionale con evidenze e priorità di intervento.
Piano di remediation proposto a 7, 30 e 90 giorni.
Perimetro configurabile per uno o più punti vendita.
IL RISCHIO
Un incidente informatico può compromettere sistemi tecnologici che contribuiscono al funzionamento quotidiano del supermercato.
Alterazione delle temperature e rischio di deterioramento delle merci.
Malfunzionamento di casse, POS e sistemi gestionali.
Possibili compromissioni attraverso collegamenti di manutenzione e supporto.
Rischi legati a IoT, videosorveglianza e sistemi di automazione.
Interruzioni, costi di ripristino e potenziali perdite economiche.
PERIMETRO DELL’ASSESSMENT
Analisi dell’architettura di rete, della segmentazione e delle configurazioni di sicurezza.
Verifica della sicurezza delle centraline, dei sistemi di supervisione e degli accessi remoti.
Valutazione delle connessioni e delle configurazioni di sicurezza dei sistemi di vendita.
Controllo di VPN, autenticazione, privilegi e accessi dei fornitori.
Analisi dei dispositivi connessi e dei servizi potenzialmente esposti.
Valutazione delle procedure di backup, ripristino e gestione delle emergenze.
METODOLOGIA
Sopralluogo e identificazione degli asset IT e OT.
Analisi delle configurazioni, dei servizi esposti e delle vulnerabilità.
Valutazione delle criticità e del loro possibile impatto operativo.
Consegna di un report tecnico e direzionale.
Definizione degli interventi prioritari a 7, 30 e 90 giorni.
RETAIL CYBER RISK SCORE
Una lettura chiara delle priorità per supportare le decisioni. Il modello, le evidenze e i criteri applicabili vengono definiti nel perimetro dell’assessment.
Esempio illustrativo — dati non riferiti a un assessment reale. Il punteggio non rappresenta una certificazione di sicurezza.
PACCHETTI DI SERVIZIO
01
Verifica preliminare delle principali criticità informatiche.
Richiedi informazioni →02
Analisi approfondita dell’infrastruttura IT e OT con report e piano di remediation.
Richiedi informazioni →03
Assessment avanzato per infrastrutture complesse e catene di supermercati.
Richiedi informazioni →BENEFICI
DOMANDE FREQUENTI
È un’attività di analisi delle esposizioni informatiche e operative di un punto vendita o di una rete di punti vendita, svolta nel perimetro concordato.
Possono rientrare reti, firewall, casse, POS, gestionali, sistemi di supervisione frigorifera, accessi remoti, IoT, videosorveglianza, backup e procedure di continuità operativa.
La durata dipende da perimetro, numero di punti vendita e complessità degli impianti. Dopo un primo confronto viene proposta una pianificazione compatibile con l’operatività del cliente.
L’attività viene organizzata per limitare l’impatto operativo. Le verifiche sugli ambienti produttivi sono prevalentemente non invasive.
Nel perimetro concordato possono essere inclusi i sistemi di supervisione, le centraline connesse e i relativi accessi remoti.
Quando gestiscono accessi o sistemi inclusi nel perimetro, il loro coinvolgimento aiuta a raccogliere informazioni corrette e pianificare verifiche sicure.
Un report tecnico e direzionale con evidenze, priorità e un piano di remediation proposto.
No. L’assessment identifica evidenze e priorità; gli eventuali interventi correttivi vengono definiti e pianificati successivamente.
Sì. Il perimetro può comprendere uno o più punti vendita e tenere conto degli elementi condivisi della rete e della gestione centrale.
Le verifiche sugli ambienti OT sono prevalentemente non invasive. Eventuali test attivi vengono eseguiti solo se autorizzati e concordati con i responsabili degli impianti.
Al termine dell’assessment è possibile valutare servizi continuativi coerenti con le esigenze emerse e con il perimetro approvato.
INIZIAMO DAL TUO PUNTO VENDITA
Raccontaci il tuo contesto: la richiesta verrà presa in carico attraverso i canali ufficiali Gruppo VPM.